


关于麦当劳
麦当劳是全球领先的餐饮服务品牌,在全球超过100个国家与地区运营数万家餐厅。麦当劳持续投入数字化与智能化转型,点餐渠道涵盖自助点餐机、移动App、小程序、外卖聚合与支付等,是餐饮行业数字化的标杆企业之一。本案例聚焦麦当劳的核心业务系统——点单系统(Ordering System),覆盖自助点餐机(Kiosk)、移动App/小程序点餐、柜台POS、外卖聚合与支付(Payment)等入口。该点单系统部署于亚马逊云科技(AWS)亚太(香港)Region(ap-east-1),具有高并发、强一致性、与支付强相关、高可用与合规要求高等特征。点单系统直接关系门店运营与营收,任何中断都会直接影响顾客体验与交易。麦当劳非常关注MSP服务商的技术以及服务能力,期望获得稳定可靠的可持续性整体运维服务,以支撑香港点单系统的7×24稳定运行。
业务需求和面临的挑战:
麦当劳的点单系统在AWS香港Region(ap-east-1)承载大体量生产负载(400+计算实例、多账号、多可用区),在运维与治理层面面临以下挑战:
运维规模与效率:400+实例、多应用与多ISV供应商共存,人工运维效率低、响应慢,需要高度自动化的运维体系。
环境一致性:运维人员通过控制台手工修改配置不可控,环境无法从统一可信源管控,变更难以回溯与审计。
发布与变更风险:点单与支付类核心系统对变更零中断要求高,缺乏版本控制与自动化发布时变更风险大。
安全与合规:点单与支付系统承载大量用户 PII 与交易数据,需满足支付合规与数据保护要求,安全基线需统一、可度量、可审计。
云成本:大体量云支出使云财务(FinOps)成为不可忽视的管理议题。
多方协同:麦当劳内部团队、多家应用ISV与MSP之间需要高效协同、权责清晰。
为什么选择安畅:
安畅(Anchnet)是中国领先的云和AI托管服务(Cloud & AI MSP)科技公司,也是亚马逊云科技(AWS)的高级合作伙伴,在云基础架构、云安全、数据智能、云原生应用与生成式AI等领域拥有专业技术能力和最佳实践,提供7×24运维服务,为企业级客户提供一站式云专业服务。
安畅拥有4个云交付中心、700+云工程师、2000+项云专业能力认证,年处理事件150万+,管理实例10万+,已通过ISO 20000、ISO 27001、CMMI5等认证。客户使用安畅自研的多云管理平台SmartOps,通过智能化的运维体系,实现企业云上资源的全面可视化、智能监控、自动运维等功能,大幅提升云环境的管理效率和质量,降低运维的复杂度并提供标准>=99.7%的SLA服务保障。
安畅解决方案:
安畅基于AWS香港Region的Landing Zone,通过云架构最佳实践和自动化,快速打造麦当劳点单系统的多账号环境;基于Landing Zone并提供7×24专业运维服务,覆盖基础设施和应用监控、故障响应、变更管理等,确保云上资源高可用。
账号规划与环境隔离
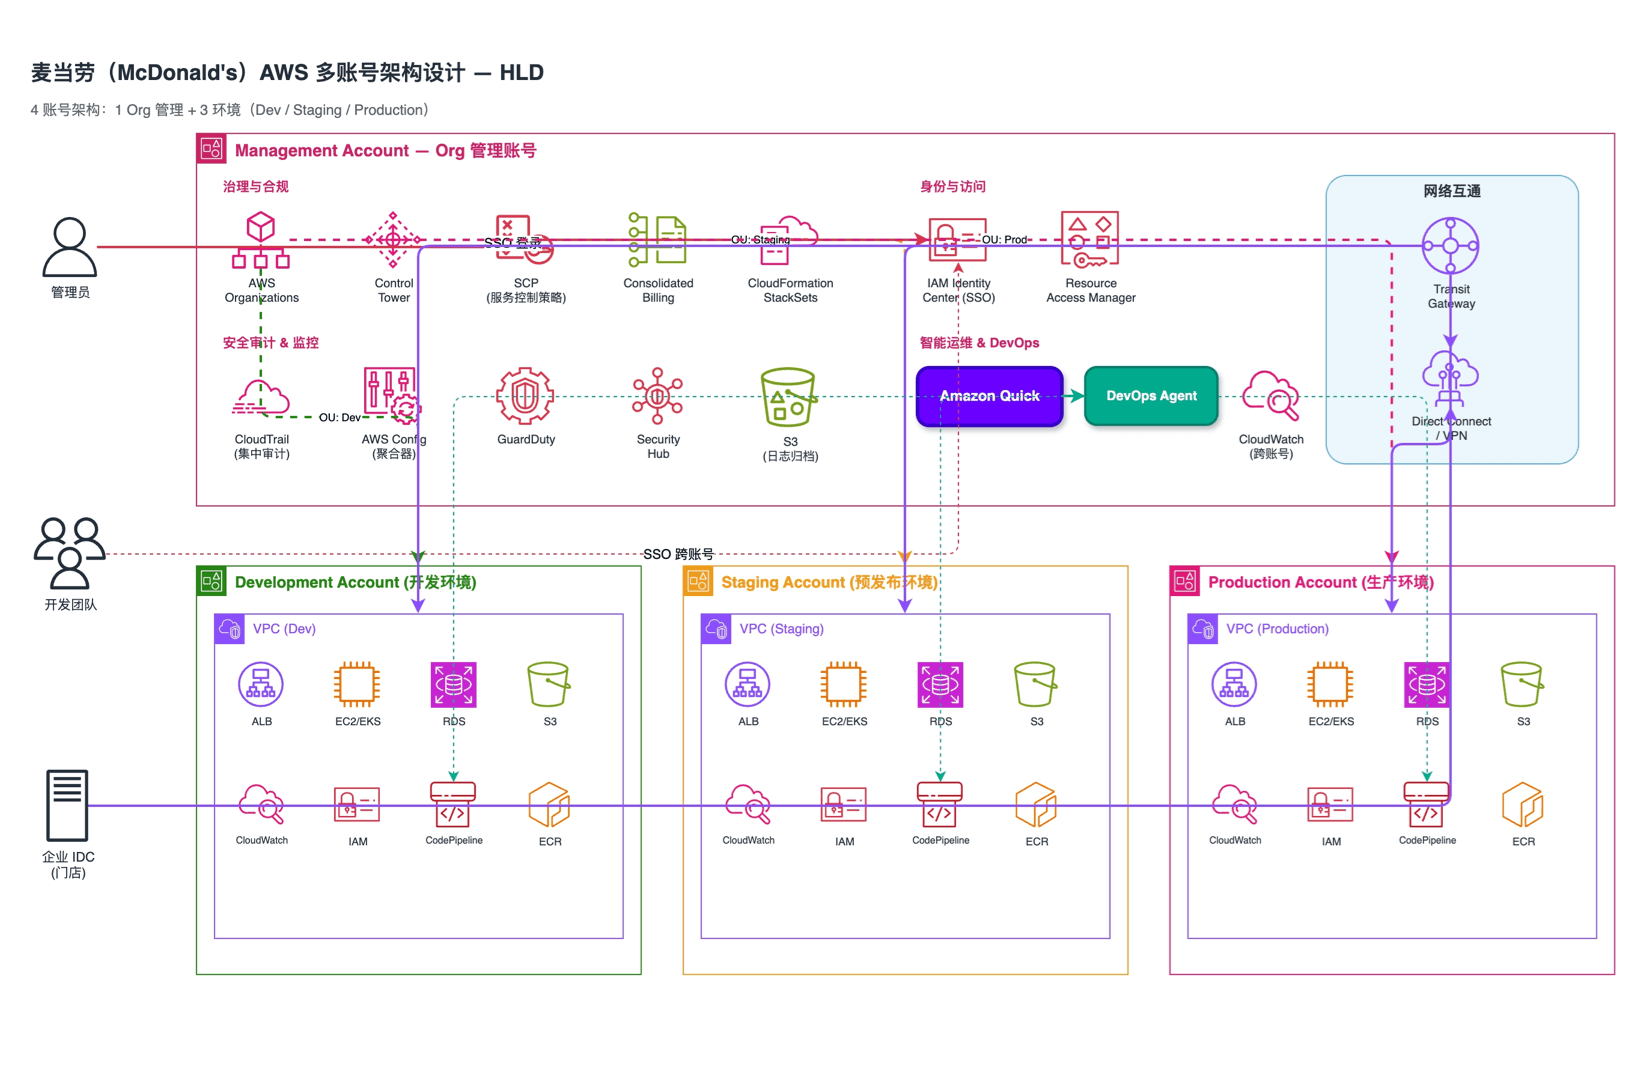
基于 AWS Control Tower / AWS Organizations 规划多账号架构,满足客户对帐单、业务隔离与环境隔离的需求;点单、支付与第三方 ISV 应用分别部署于专用账号,工作负载统一落在 AWS 香港 Region。通过 Service Control Policies(SCP)强制基线护栏,后续新业务可快速扩展新账号。
统一身份与访问管理
以 AWS IAM Identity Center 统一管理跨账号访问,人员访问强制 MFA,均使用基于职能角色的 IAM Role 临时凭证并遵循最小权限;定期使用 IAM Access Analyzer 审查权限与角色成员。面向客户账号的 SaaS 工具均使用带 External ID 的 IAM Role 信任策略。
网络规划
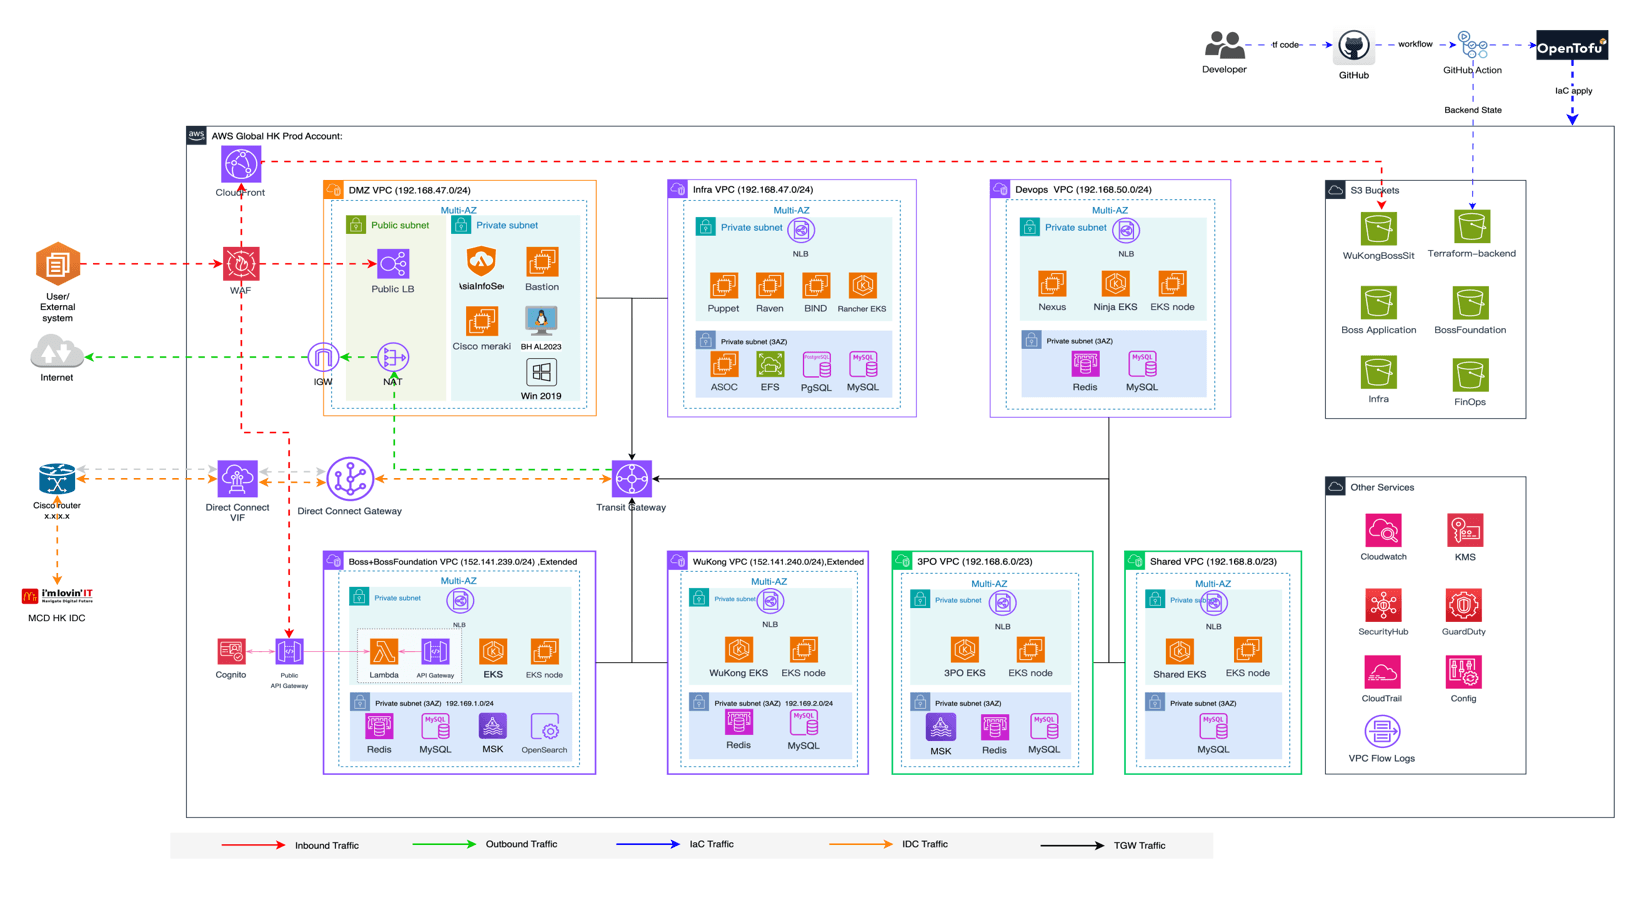
规划统一的网络出入口,通过Transit Gateway与多账号下的RAM共享实现跨账号互联;通过VPC Endpoint访问S3 / ECR等服务,流量不出公网,保障点单与支付链路的安全与低延迟。
安全与合规
基于 KMS 的数据加密与跨账号密钥授权,通过 AWS WAF 为点单与支付入口提供应用安全防护;通过 GuardDuty 与 Security Hub(CIS 基准)实现多账号统一安全管理中心,AWS Config 持续合规检查与配置漂移告警,Amazon Inspector 持续扫描 EC2 / ECR 漏洞。针对 Trusted Advisor / AWS Health(service type = RISK)事件,自动在 SmartOps 以最高优先级开工单,并按 SOP 轮换 / 删除泄露凭证;同时自动检测并阻断 S3 / RDS / EC2 / 安全组 / 快照 / AMI 等资源的意外公开访问。
基于 CloudTrail 操作审计,通过 Fluent Bit + Kinesis + OpenSearch 实现跨账号的日志统一收集和分析,并按与客户约定的保留期存储。
在安全左移方面,安畅引入 AWS Security Agent 对 OpenTofu 基础设施代码开展自动化安全审查与威胁建模,在流水线中对代码变更进行全量与差异化扫描,及早识别错误配置与安全风险,将安全内建于交付流程(DevSecOps)。
基础设施即代码(IaC)与发布部署
点单系统环境中的 AWS 资源均采用开源的 OpenTofu 统一管理:OpenTofu + Terragrunt 分层模块化设计,代码托管于 AWS CodeCommit,多仓库隔离并采用语义化版本(MAJOR.MINOR.PATCH);S3 存储 OpenTofu state 并以 DynamoDB 实现状态锁。通过 AWS CodePipeline / CodeBuild 执行 init / plan / apply,源-构建-部署三阶段自动化,变更先在 non-prod 环境验证、审批后再发布至 prod,并支持蓝绿部署与金丝雀发布,降低点单与支付等核心系统的生产变更风险。IaC + 流水线 + SmartOps 工单形成统一变更视图,可查询资源变更、时间、状态与审批。操作系统与应用补丁由 AWS Systems Manager Patch Manager 自动化完成并输出补丁状态报告。
为进一步提升交付质量与效率,安畅以 Kiro(AWS AI 原生 IDE)作为 Build 入口,采用规格驱动开发(spec-driven)编写与评审 OpenTofu 代码,并借助其 Custom Agent 与 Hooks 及 AWS 原生 IAM/OAuth 集成,规范模块开发;同时引入 AWS DevOps Agent 辅助流水线排障、变更影响分析与部署优化,加速点单系统的基础设施交付闭环。
监控运维与AIOps
集成 CloudWatch + Prometheus + Grafana 统一监控告警平台,定义工作负载与基础设施的健康 KPI、日志、追踪、阈值告警与实时仪表盘;使用 CloudWatch Anomaly Detection 对关键指标建立基线,并引入 Amazon DevOps Guru 等预测模型,在阈值突破前识别趋势并提前告警。事件遵循“主动发现→分类→优先级→诊断→解决→关闭”全流程闭环,重大事件后提供含根因与行动计划的事后分析报告(RCA),并针对工作负载与安全告警维护 Runbook 与 Playbook。
在智能运维(Run 入口)方面,安畅引入 Amazon Quick 作为运维助手,支持以自然语言查询云上资源与运行状态、辅助事件研判与知识问答,并联动 SmartOps 工单与 Runbook,进一步降低托管运维成本、提升响应效率。
服务台与SLA保障
安畅自研 SmartOps 多云管理(ITSM)平台覆盖事件与问题管理、变更管理、服务请求管理、报告与分析、集成与自动化,并提供 7×24 服务台,支持 Email / 电话 / 短信 / IM 多渠道接入,告警可自动生成工单或触发自动化响应。服务按 P0–P3 分级提供相应 SLA:P0 事件 7×24、5 分钟响应、4 小时解决;P1 10 分钟响应、8 小时解决;P2 30 分钟响应、12 小时解决;P3 60 分钟响应、24 小时解决。所有管理账号与含生产负载的成员账号均建议开通 AWS Business / Enterprise Support。
备份、灾难恢复与业务连续性
以 AWS Backup 针对每个工作负载预定义的 RTO / RPO 实施自动化备份(EC2 / RDS / EBS 等),并定期开展恢复测试以对照 RTO / RPO 验证可恢复性;针对数据与基础设施丢失、关键第三方服务中断等场景制定并每年演练业务连续性预案。
云财务管理(FinOps)
通过 AWS Cost Explorer / Cost and Usage Report 结合标签治理实现成本可视化与按业务分摊;以 AWS Budgets 进行预算阈值告警,并将 Infracost 集成至流水线,在资源创建前完成成本估算;定期评估成本并输出优化建议(RI / Savings Plans、闲置资源回收、规格右定)。
面向生成式 AI 负载,安畅进一步提供 TokenFinOps——面向大模型的 Token 级成本治理能力:对 Amazon Bedrock 等模型服务按应用、场景与调用链路统计 Token 消耗与单位成本,建立 Token 预算与异常告警,结合模型选型、提示词与上下文优化、缓存与批处理等手段控制单位调用成本,使麦当劳在点单推荐、智能客服与运维助手等 AI 场景中做到“AI 用得起、管得住、可度量”。
Well-Architected与专家设计评审
为重大交付编写详细设计文档,涵盖客户需求、架构细节与非功能需求(性能 / 容量 / 可用性目标、SLA、监控指标与上线前验证流程);按 AWS Well-Architected Framework 开展架构评审(WAFR),确保无遗留高风险项(HRI)。书面政策要求所有客户 AWS 项目的设计与实施由持有 AWS Solutions Architect(Associate / Professional)认证的专家评审与批准。
架构规划,如下图所示:【架构规划图】
整体架构,如下图所示:【点单系统整体架构图(AWS香港Region)】
带来的收益:
安畅托管服务上线后,麦当劳点单系统在稳定性、交付效率、安全与成本方面均取得可量化的改善:
1、架构标准化:Landing Zone 与 IaC 覆盖 8 个 AWS 账号、400+ 计算实例的标准化规划,基础设施 100% 由代码定义与版本管理;环境搭建从传统的数天缩短至分钟级,配置漂移趋近于零,为长期维护、合规和成本控制奠定基础。
2、SLA服务保障:安畅 SmartCare 7×24 专业托管运维实现 >=99.7% 的 SLA 服务保障、P0 事件 5 分钟响应/4 小时解决,事件响应覆盖率 100%,点单系统核心交易链路可用性达 99.95%,安全事件对业务的影响率为 Zero。
3、交付提速:OpenTofu 与自动化流水线将基础设施交付周期缩短约 80%、发布频率提升数倍;结合 Kiro 规格驱动开发与 DevOps Agent,环境强一致、变更 100% 可审批可审计、部署回滚可在分钟级完成。
4、安全合规保障:WAF/KMS/IAM/CloudTrail/Config 配合 GuardDuty / Security Hub 统一安全管理,实现安全基线 100% 覆盖与持续合规检查;借助 Security Agent 对 IaC 代码安全左移,高风险配置在上线前拦截,安全事件对业务的影响率为 Zero。
5、成本优化:FinOps 体系使云支出 100% 可视、可按业务分摊;通过 RI/Savings Plans、闲置资源回收与规格右定,帮助麦当劳整体云成本下降约 30%,资源利用率显著提升;并通过 TokenFinOps 将生成式 AI 场景的单位 Token 成本降低约 25%,AI 支出全程可视可控。
6、多方协同:统一的运维体系与责任共担(RACI)打通麦当劳、多家 ISV 与 MSP 的协作,事件平均处理时长(MTTR)下降约 40%,多方协同效率显著提升。
通过专业的 AWS 云架构设计和智能化运维,安畅帮助麦当劳快速建立了一个可靠、安全、高效的云环境,实现了点单系统的稳定运行,不仅降低了 IT 成本与运维压力,更使麦当劳能够快速响应市场需求,以云计算为基础持续保持强大的竞争力。
400-821-7070
 安畅公众号

联系我们

切换至电脑版